W SYSTEMIE:
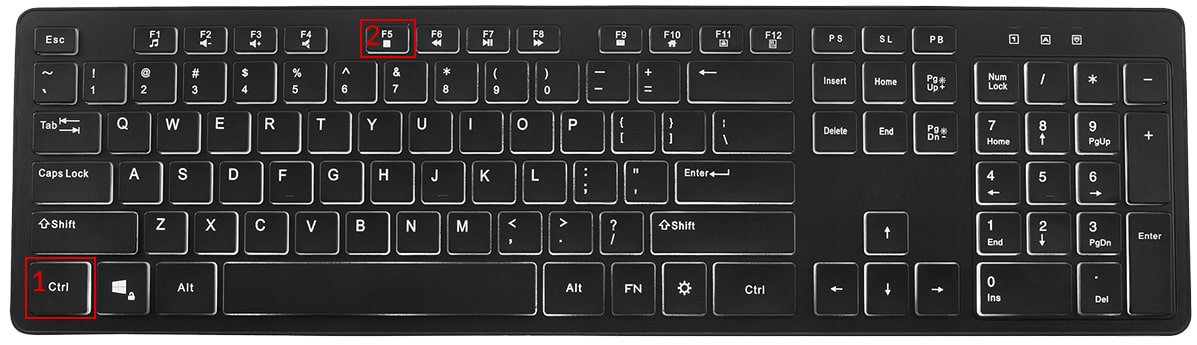
Przytrzymaj klawisz Ctrl, a następnie naciśnij klawisz F5 Powtórz tą akcję przynajmniej 3 krotnie
Jeśli ta opcja nie działa sprawdź:
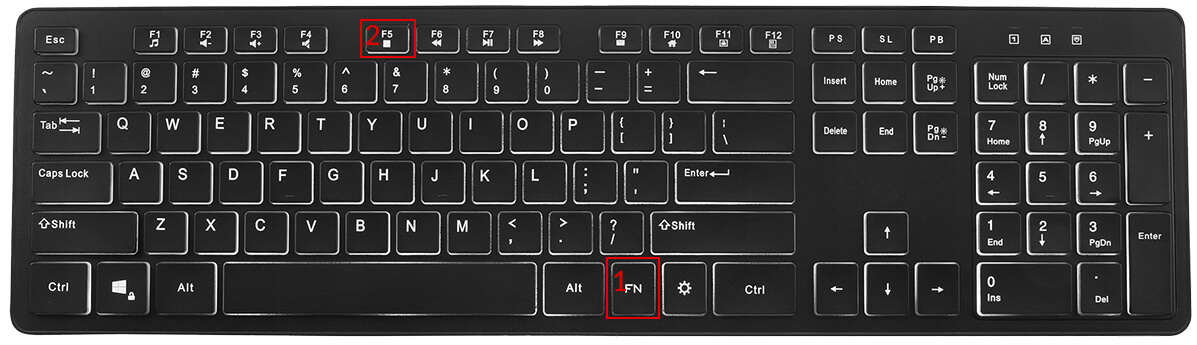
Przytrzymaj klawisz Fn, a następnie naciśnij klawisz F5
Powtórz tą akcję przynajmniej 3 krotnie
W SYSTEMIE:
Dla przeglądarki safari:
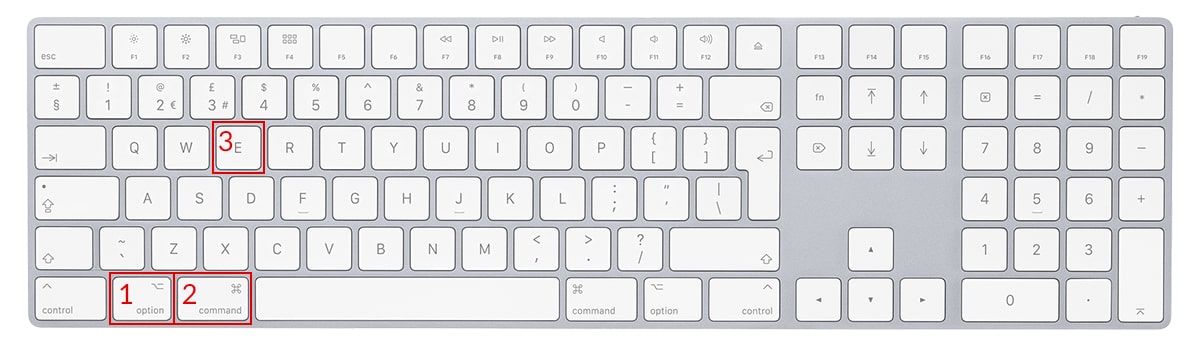
Przytrzymaj klawisz Option + Cmd(Command), a następnie naciśnij klawisz E Powtórz tą akcję przynajmniej 3 krotnie
Dla przeglądarki chrome, firefox, opera, edge:
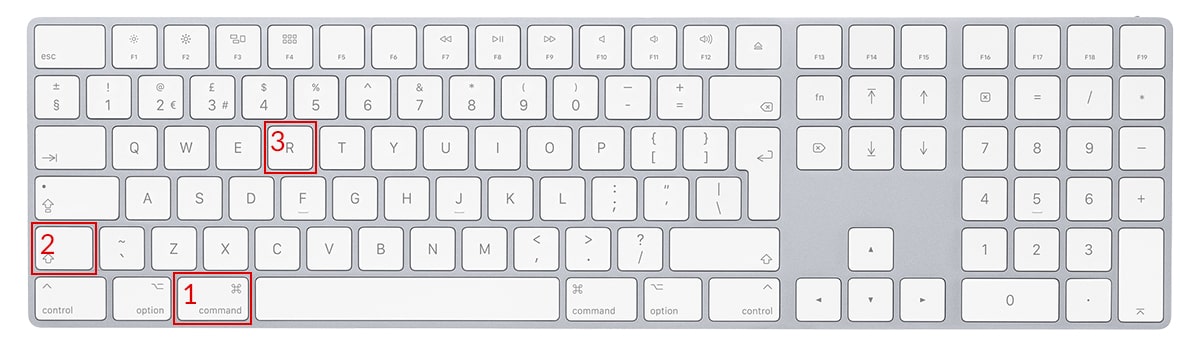
Przytrzymaj klawisz Cmd(Command) + Shift, a następnie naciśnij klawisz R Powtórz tą akcję przynajmniej 3 krotnie
Program do fakturowania przechowuje dane, na których najbardziej zależy przestępcom: numery kont, dane kontrahentów, historię płatności. Samo hasło to za mało, jeśli wycieknie potrzebny jest mechanizm, który wykryje próbę logowania, zanim zrobi się z tego problem. Do tego służy weryfikacja logowania.
Warto rozumieć mechanizm, zamiast traktować go jak czarną skrzynkę. System nie "wie", że logujesz się Ty - rozpoznaje kombinację cech technicznych powiązanych z sesją:
Jeśli ta kombinacja różni się istotnie od zapamiętanego wzorca, system traktuje logowanie jako nowe i wysyła alert e-mailem.
Alert o nowym logowaniu zawiera dane, które pozwalają od razu ocenić, czy to Ty się logowałeś, czy ktoś inny:
Jeśli dostaniesz powiadomienie o logowaniu z nieznanego urządzenia, kolejność działań ma znaczenie:
Nie - działa w tle i nie wymaga żadnej dodatkowej akcji, dopóki logujesz się z rozpoznanych urządzeń.
Tak, to normalne zachowanie systemu przy pierwszym logowaniu z nowego sprzętu - nie oznacza włamania, tylko brak wcześniejszej historii tego urządzenia.
Tak - silne hasło chroni przed odgadnięciem, ale nie przed wyciekiem z innego serwisu, phishingiem czy zapisanym w przeglądarce hasłem na przejętym urządzeniu. Alert działa niezależnie od tego, jak hasło zostało zdobyte.